Аналитическая статья основана на открытых источниках, доступных на 18 октября 2026 года. Она предлагает предмет для обсуждения и изучения и не является юридическим заключением, техническим проектом или сообщением о действующей государственной программе.
Ключевые слова посольство данных · суверенная непрерывность · аварийное восстановление · кибербезопасность · суверенитет данных · Саудовская Аравия
Содержание
- 1
Зашифрованное хранение (Encrypted Preservation)
- 2
Распределенные пороговые ключи (Threshold Cryptography)
- 3
Испытанная альтернативная работа (Tested Alternate Operations)
- 4
Законное полномочие и проверка происхождения (Authority and Provenance)
Одного слоя недостаточно: копия становится суверенной возможностью, когда ее можно восстановить, запустить и проверить ее происхождение по законному решению даже после потери площадок, связи или хранителей.
Что уцелело при пожаре в Даммаме?
2 сентября 2018 года загорелось здание отделения Генеральной прокуратуры в Даммаме. Дым поднялся над верхними этажами, к месту прибыли пожарные, а затем прокуратура сообщила нечто более важное, чем подробности возгорания: ни одно дело не было утрачено, поскольку материалы хранились в централизованной электронной системе с автоматическим резервным копированием. На следующий день работа возобновилась. 1
Спаслись не мебель и не содержимое шкафов. Сохранилась способность судебного учреждения восстановить связь между событием и делом, человеком и правом, процедурой и ее историей. Система не потушила огонь, но не позволила материальному ущербу автоматически стереть память учреждения.
Из этого небольшого различия вырастает большой стратегический вопрос. Что, если угроза не ограничится одним зданием? Если основной и резервный объекты поразит одна общая причина, исчезнут электричество и связь либо данные останутся целы, но будут утрачены ключи, программы и полномочия, без которых ими нельзя воспользоваться?
Речь идет не о покупке дополнительного хранилища. Речь о способности государства подтверждать права и исполнять свои функции, когда испытанию подвергается сама география. Разница между сохраненным файлом и продолжающим работу институтом похожа на разницу между экземпляром конституции и действующим конституционным порядком.
Посольство без виз
В апреле 2007 года Эстония пережила волну кибератак, нарушивших работу сайтов и услуг страны, рано сделавшей ставку на цифровое управление. Десять лет спустя, 20 июня 2017 года, Эстония и Люксембург подписали соглашение о размещении государственных данных и информационных систем. Так возникло понятие посольства данных (Data Embassy): вычислительная инфраструктура, архивы, системы и каналы связи, защищенные соглашением, которое выходит за рамки обычного коммерческого хостинга. 2 3
Соглашение придало площадке особый правовой статус: защитило ее от обыска, ареста и исполнения решений, а доступ обусловило предварительным согласием представителя Эстонии. При пожаре или иной чрезвычайной ситуации согласие предполагается лишь тогда, когда требуется немедленная защита от угрозы безопасности. Статья 6 рассматривает данные и системы как эстонские архивы, защищает официальную связь, допускает шифрование и в некоторых обстоятельствах непреодолимой силы предоставляет ей приоритет. 3
Однако серверы не стали эстонской территорией, а Венская конвенция не дала центру обработки данных такой статус автоматически. Преамбула прямо говорит, что ее рамок для этой цели недостаточно; защиту создало двустороннее соглашение. Международное право, право Европейского союза и, когда оно применимо, право Люксембурга остаются частью режима. Посольство здесь — точно очерченный правовой статус, а не перенесенный на карте суверенитет. 3
Даже возможный разрыв отношений не оставлен на волю добрых намерений. Соглашение регулирует арбитраж и прекращение действия, которое вступает в силу через двадцать четыре месяца после уведомления. Активы передаются уполномоченному представителю Эстонии; если его невозможно установить, они получают защиту на уровне архивов Люксембурга и выдаются только законному представителю Эстонии. Серьезное государство заранее описывает день, когда обстоятельства изменятся. 3
Когда правительство управляло страной из изгнания
В июне 1940 года после немецкого вторжения правительство Норвегии и король Хокон VII прибыли в Великобританию. Из Лондона в годы оккупации действовала норвежская государственная, гражданская и военная система; ее учреждения оставили тысячи погонных метров документов. Это не значит, что легитимность правительства создали бумаги: она опиралась на конкретный конституционный, политический и исторический контекст. Но государство как институт может продолжать существовать, даже утратив доступ к столице и привычным зданиям. 4
В XX веке спрашивали: как перевезти правительство, документы и связь в безопасное место? XXI век добавил более точный вопрос: как перенести в независимую рабочую среду возможность проверять запись, личность, подпись и полномочие?
Здесь проходит граница между аварийным восстановлением (Disaster Recovery) и непрерывностью государственного управления (Continuity of Government). Базу данных можно вернуть через неделю и объявить восстановление успешным. Но неделя, когда нельзя было получить свидетельство о смерти, подтвердить собственность или выплату, не возвращается вместе с зеленой отметкой на экране инженера. У сервиса есть техническое время восстановления, у общества — время, которое не восполняется.
Киевская ракета и копия, которая не погибла
1 марта 2022 года, в первые дни полномасштабного российского вторжения в Украину, ракета поразила национальный центр резервного копирования в центре Киева. В официальном заявлении Украины, опубликованном в сентябре того же года, утверждалось, что из-за этого удара не остановились ни один основной реестр и ни одна критически важная государственная услуга. 5
Правительство разрешило временно хранить данные за рубежом и сообщило, что в первые недели войны 36 органов перенесли более 60 критических реестров и систем в облачные ресурсы Amazon. Это не означает, что все украинское государство переместилось в американское облако или что каждая услуга оставалась доступна в каждом городе. Это ограниченный официальный пример: физическая площадка была поражена, а правительство заявило, что именно этот удар не остановил основные реестры и критические услуги. Заявление военного времени не заменяет независимого аудита доступности каждой системы. 5
Смысл не только в наличии копии, но и в проверенном пути ее применения. Копия без процедур восстановления, рабочей среды, проверяемых полномочий и доступной связи — скорее сохраненное вдали утешение, чем практическая возможность.
Когда доказательство права становится второй жертвой
Кашмир дает менее масштабный, но особенно близкий к жизни человека урок. В решении от 13 апреля 2022 года суд зафиксировал, что сентябрьское наводнение 2014 года затопило помещения государственных органов в Сринагаре, а материалы апелляции 1981 года не удалось найти из-за повреждения архивов. Суд не утверждал, что погиб весь судебный архив. Конкретный спор показал, как катастрофа осложняет доказательство юридического факта многолетней давности. 6
В Сирии Human Rights Watch в 2018 году предупреждала, что уничтожение местных реестров недвижимости, перемещение людей, потеря документов и сложные процедуры закона № 10 могут лишить правообладателей возможности подтвердить собственность или заявить о ней. Реестр — не просто таблица базы данных, а общая правовая память; невозможность проверить запись ослабляет право в споре. 7
Судан показывает третью сторону проблемы. В июне 2026 года Asharq Al-Awsat описала серьезный ущерб зданию Национального архива в Хартуме, где хранится свыше тридцати миллионов документов. По словам директора, большая часть бумажных материалов пережила пожары, электронный архив был утрачен, а оставшиеся в здании документы находились под угрозой порчи. Бумага может пережить обстрел и погибнуть от сырости; цифровая память может казаться современной ровно до разрушения несущей ее инфраструктуры. 8
В феврале 2024 года масштабные сбои мобильной связи и интернета отрезали от коммуникаций миллионы суданцев и затруднили помощь и финансовые услуги. База данных может быть цела за границей, а гражданин не сможет к ней обратиться из-за отсутствия связи, энергии или цифровой идентичности. Сохранность данных необходима, но не равна непрерывности услуги. 9
От Алеппо до Шпицбергена: как сохранить возможность, а не копию
В горе на норвежском архипелаге Шпицберген Всемирное семенохранилище сохраняет резервные образцы генетического разнообразия, переданные генными банками. Международный центр сельскохозяйственных исследований в засушливых регионах хранил в Алеппо ценные образцы культур. Война сделала обычную работу этого банка невозможной.
Но с 2008 по 2014 год центр передал на Шпицберген более 116 тысяч дубликатов. В сентябре 2015 года он изъял 38 073 образца и перевез их в Ливан и Марокко. После выращивания и размножения в двух партиях 2017 года в хранилище вернули более двадцати тысяч обновленных образцов. Коллекция Алеппо не была уничтожена целиком; прекратились ее обычная работа и выдача материалов, а прежние копии помогли создать две действующие коллекции в Ливане и Марокко. 10
Задача Шпицбергена состояла не в вечном хранении семян во льду, а в сохранении способности снова их вырастить: переходе от сохранения (Preservation) к регенерации (Regeneration). Такова же дистанция между центром, где лежат файлы министерства, и системой, способной возобновить его функцию. Копия медицинских данных еще не медицинская услуга, а налоговый реестр без программ, идентичностей, сертификатов, связи и разрешенных процедур еще не действующее ведомство.
Когда рынки оценивают вероятность остановки
Саудовская Аравия не изолирована от составных рисков. В 2012 году вредоносная программа Shamoon поразила около тридцати тысяч рабочих станций Saudi Aramco. В сентябре 2019 года атаки на Абкайк и Хурайс, по сообщению компании, временно остановили добычу примерно 5,7 миллиона баррелей в сутки. 11 12
В 2026 году Персидский залив вошел в новый цикл военной эскалации. Визуальное расследование Reuters от 15 октября насчитало с 28 февраля не менее 135 ракетных и беспилотных атак как минимум на 84 объекта инфраструктуры стран Залива и разделило прямые действия Ирана и действия союзных ему групп. Расследование также зафиксировало повреждения насосных станций саудовского нефтепровода Восток—Запад. 13
13 октября, на фоне атак, ответственность за которые брали на себя хуситы, удар пришелся по административному зданию Aramco в Дахране; Министерство энергетики сообщило об ограниченном пожаре. На следующий день саудовский индекс снизился на 1,7%, акции Aramco — на 1,6%. Нельзя объяснить все движение рынка одной новостью, а заявление об ответственности выдать за независимую техническую атрибуцию. Однако биржевой обзор показывает: эскалация усилила тревогу наряду с давлением на банковские бумаги и другими региональными факторами. Рынок начинает оценивать вероятность остановки до того, как услуга действительно остановится. 14
Отказ компонента может перейти в каскадный отказ (Cascading Failure), а его экономические последствия — в системный риск (Systemic Risk) за пределами атакованного сектора. Нет оснований обещать, что посольства данных поднимут индекс или предотвратят любое падение. Но готовность можно оценивать по длительности простоя, стоимости восстановления, скорости возврата услуги и распространению шока на компании.
Пять корзин и одна дыра в полу
Старый совет кажется очевидным: не класть все яйца в одну корзину. Но современные системы обнаружили, что корзин может быть пять, а пол под ними — один. Организация строит пять центров в пяти городах, но все они зависят от одного поставщика идентификации, одной системы ключей, общей консоли управления и небольшой команды, способной остановить их одновременно.
Это не пять независимых систем, а пять копий одной зависимости. В концепции нормальных аварий (Normal Accidents) Чарльз Перро показывает, как риск возникает из сочетания сложности с жесткой связанностью (Tight Coupling). В инженерии надежности одновременное падение резервных решений по одной причине называют отказом по общей причине (Common-Mode Failure). Такой риск снижает разнообразие, а не само по себе число копий. 15 16
Поэтому риск следует по возможности распределять между географическими регионами, юрисдикциями, источниками энергии, сетями связи, технологическими поставщиками и независимыми механизмами управления. Два центра могут стоять на разных континентах, но подчиняться одной панели; все копии могут сохраниться, но один пропавший ключ сделает их нечитаемыми. Резервирование увеличивает число копий, независимость уменьшает шанс их гибели по одной причине.
Изображение, которым не владеет ни один фрагмент
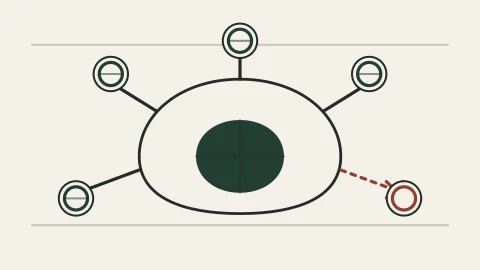
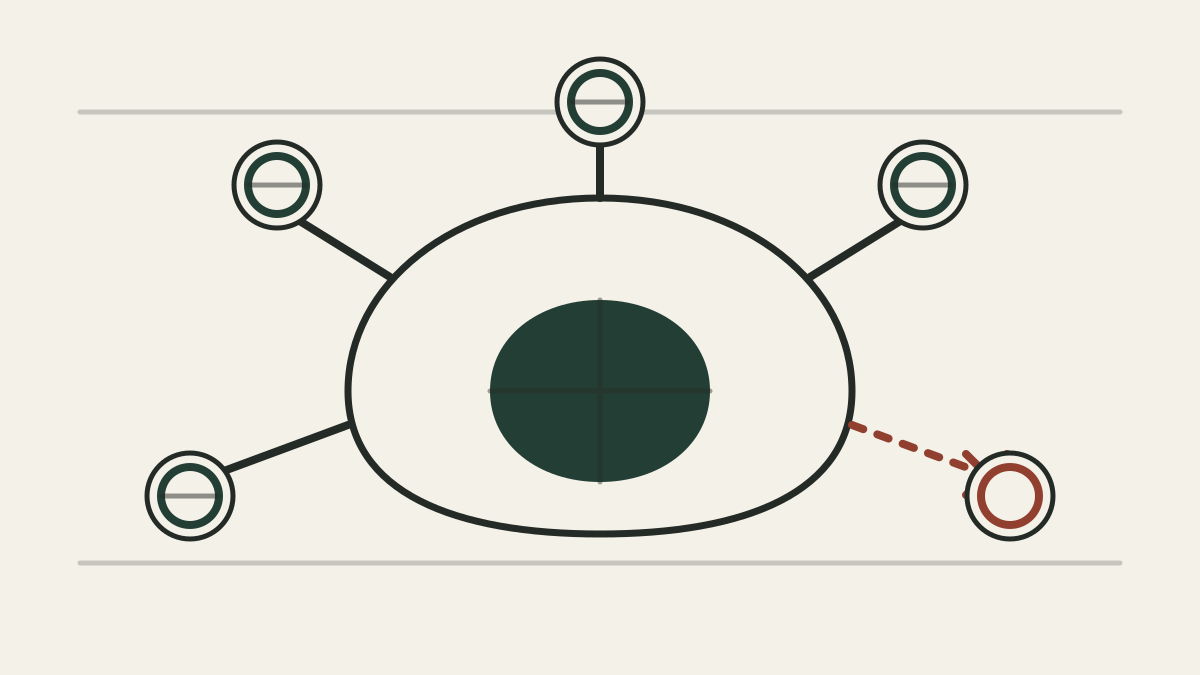
Саудовская модель может выйти за пределы полной читаемой копии на каждой площадке. Для этого нужно различать технологии, соседствующие в рекламных материалах, но выполняющие разные функции. Аутентифицированное шифрование (Authenticated Encryption) защищает конфиденциальность и выявляет вмешательство; кодирование с исправлением стираний (Erasure Coding) распределяет зашифрованные данные так, чтобы восстановить их из достаточного числа фрагментов; пороговая криптография (Threshold Cryptography) распределяет власть над ключом или операцией, не позволяя одному лицу или площадке самостоятельно расшифровать данные либо создать подпись.
В 1979 году Ади Шамир предложил схему разделения секрета Шамира (Shamir’s Secret Sharing): математический секрет делится на доли, пороговое число долей восстанавливает его, а меньшая группа при корректной математической модели не узнает о нем ничего. Схема «три из пяти» удобно иллюстрирует идею: две доли можно потерять, но двух недостаточно. Это не готовая спецификация — нужны корректная реализация в конечном поле, защита долей от кражи и подмены, а также административная и операционная независимость хранителей. 17
Разделение ключа не означает разделения содержимого, а шифрование не мешает площадке удалить или отключить копию. В развитых системах многосторонние вычисления (Multi-Party Computation) и пороговые подписи (Threshold Signatures) позволяют выполнять распределенные операции без постоянной сборки полного ключа. Но для этого нужны проверенные протоколы, аппаратные модули безопасности (Hardware Security Modules, HSMs), обновление долей, управление полномочиями и порядок замены хранителей.
Искомое свойство таково: площадка хранит фрагмент, который не дает ей единоличной власти над информацией, а потеря площадки не убивает систему. В базах данных изображение может оставаться логически целым, даже если ни один центр не хранит читаемый оригинал полностью. Но техническое распределение приобретает смысл только вместе с законными полномочиями и проверенным восстановлением.
Реестр, который не забывает, но может помнить ошибку
Распределенные реестры могут помогать подтверждать целостность записей и последовательность изменений, однако они не заменяют шифрование, распределение ключей или непрерывность услуги. Нет причин помещать чувствительные персональные данные в вечный реестр только потому, что слово «блокчейн» звучит успокаивающе.
Guardtime описывает инфраструктуру бесключевой подписи (Keyless Signature Infrastructure, KSI) как средство проверки времени подписи, целостности и порядка данных, а также отпечатка входа. Криптографические хеши (Cryptographic Hashes), деревья Меркла (Merkle Trees) и журнал с обнаружением вмешательства (Tamper-Evident Log) могут подтвердить, что копия не менялась после фиксации. Но это описание границ доказательства от поставщика технологии, а не независимое подтверждение истинности исходного события. 18
Если имя собственника ввели неверно, а затем пятьдесят лет безупречно сохраняли, система идеально законсервировала ошибку. Нужно разделять правильность ввода, целостность данных (Integrity) и полномочие того, кто разрешил изменение. Это разные технические, юридические и административные вопросы. Подходящим решением может быть журнал аудита с ограниченными правами, независимыми доказательствами и ясной цепочкой подписей, а не публичная сеть или модный продукт в поисках задачи.
Кто прикажет собрать фрагменты?
Остается вопрос, которого не решает математика: кто вправе распорядиться о восстановлении? Хранители ключей могут получить противоречащие запросы от разных органов, каждый из которых заявляет о законных полномочиях. Данные целы, ключи защищены, серверы готовы — а риск заключен в личности того, кто отдаст команду.
Это конституционное полномочие (Constitutional Authority), а не задача шифрования. Возможность расшифровать данные не делает решение законным, а иностранная площадка не является судом по вопросу представительства государства. Поэтому проект должен разделять владение долями, правовое полномочие, исполнительное разрешение и независимую проверку, а также заранее определять порядок чрезвычайных действий, возражения, преемственность и журнал решений.
Распределять государственные ключи — не значит распределять суверенитет между компаниями и столицами. Суверенитет остается у законного носителя; распределяются средства его защиты и контроля их применения. Поэтому правила представительства, передачи активов и прекращения соглашения с Эстонией были частью архитектуры непрерывности, а не дипломатической сноской. 3
Зарубежная площадка не свободна от правил
Любая саудовская модель должна начинаться с классификации данных и цели обработки, а не с выбора принимающей страны. Исполнительный регламент передачи персональных данных за пределы Королевства рассматривает передачу как условную операцию: она не должна затрагивать национальную безопасность, жизненно важные интересы и иные нормы, должна ограничиваться необходимым минимумом и сохранять должную защиту и права субъектов. Регламент предусматривает оценку адекватности, соответствующие гарантии или определенные исключения, а для чувствительной, постоянной либо масштабной передачи может требовать оценку риска. 19
Международное соглашение указано как возможный путь в рамках рекомендаций компетентного органа после оценки защиты, а не как автоматическое разрешение начать передачу. Аналогично, требования к кибербезопасности облачных вычислений (Cloud Cybersecurity Controls, CCC) задают минимальный уровень защиты в своей области; они не дают общего права вывозить за рубеж любые государственные данные и не отменяют нормы о защите данных, классификацию информации и отраслевые требования. 19 20
Исследование может привести к разным решениям: одни функции оставить целиком внутри Королевства, небольшую категорию хранить за рубежом под особым правовым режимом, а в иных случаях распределить только ключи, не содержимое. Не всякая информация подходит для посольства данных, и не всякая зашифрованная копия допустима только потому, что оператор не может ее прочитать. Путь определяют юридические и инженерные обстоятельства каждой категории.
Какой минимум должен оставаться живым?
Реестры по-разному связаны с непрерывностью государства. Исторический архив может подождать восстановления, ежедневная услуга — выдержать несколько часов простоя, а остановка иной функции быстро становится кризисом права, здоровья или безопасности. Приоритет определяется не размером базы и известностью ведомства, а последствиями отсутствия функции для людей и институтов.
Для реестра недвижимости минимумом может быть проверка последнего утвержденного состояния и выдача временного подтверждения, а не доступ ко всем операциям изменения. Для системы здравоохранения — ограниченный доступ к жизненно важной информации с записью каждого обращения, а не вся платформа. Для государственных выплат конкретные начисления могут оказаться важнее немедленного возврата всех бухгалтерских процессов. Такой минимум превращает непрерывность из общего лозунга в проверяемое обязательство.
Холодный архив устроен иначе, чем система, принимающая транзакции каждую минуту. Первому важны сохранность доказательства и читаемость через много лет; второй нужны согласованность копий, порядок транзакций и разрешение конфликтов после возврата связи. Один подход либо сделает архив неоправданно дорогим, либо допустит потерю, неприемлемую для активной системы. Для каждой функции нужно связать природу времени со способом копирования и восстановления.
Сокращение функции не должно сокращать гарантии от несправедливости. Аварийный режим, обходящий проверку личности или отключающий аудит, возвращает услугу ценой права. Нужен управляемый режим ограниченной работы (Controlled Degraded Mode): меньше функций, ясные полномочия, временные пределы и последующая проверка, а не постоянная аварийная дверь вне правил.
Функции полезно ранжировать тремя вопросами: какой вред начинается сразу после остановки; что нельзя возместить после восстановления; какой минимальный надежный результат сохранит право или не даст кризису углубиться? Ответ определяет, что попадет в посольство данных, чему нужна альтернативная рабочая среда, а чему достаточно независимой национальной копии.
Место данных — еще не весь суверенитет данных
Разговор порой сводят к одному вопросу: где стоит сервер? Он важен, но недостаточен. Данные могут находиться внутри границ, а ключами управлять иностранная компания через неподконтрольный ведомству интерфейс. Зашифрованная копия может быть за рубежом, тогда как ключи, разрешения и аудит остаются под распределенным национальным контролем. Местонахождение — часть операционного суверенитета, но не весь суверенитет.
Реальный контроль распределен между теми, кто может читать, изменять, удалять, останавливать услугу, менять программы и владеть аудиторскими доказательствами. Если вся эта власть сосредоточена в одной учетной записи администратора, карта не устранила риск. Если же полномочия раздроблены без работоспособного аварийного пути, защита превращается в самоизоляцию.
Поэтому каждому активу нужен не только реестр местоположения, но и реестр власти: страна и применимое право, операторы с доступом, местонахождение ключей, путь обновления, общие зависимости и процедура выхода. Тогда можно сравнить две удаленные площадки и увидеть, что одна добавляет настоящее разнообразие, а другая повторяет того же поставщика, то же право и ту же сеть.
Независимость нужно проверять действием. Ошибочного обновления централизованной платформы управления иногда достаточно, чтобы одновременно вывести из строя несколько площадок. Сбой неучтенной службы имен, сертификатов или идентификации превращает целые серверы в немые острова. Измеримый суверенитет — способность продолжать работу после потери части таких услуг, а не само владение договором или оборудованием.
За что мы платим до катастрофы?
Хранилище кажется дешевым, потому что его цена видна одной строкой счета. Цена непрерывности распределена между обучением, испытаниями, обновлением программ, ротацией ключей, резервной связью, договорами и людьми, способными работать под давлением. Поэтому легко купить много копий и отложить то, что делает их полезными.
Правильное экономическое сравнение ставит стоимость внешней площадки не напротив нуля, а напротив цены простоя, утраты транзакций, ручного восстановления, юридического спора и зависимости от поставщика, которого нельзя сменить. Эти величины нужно оценивать отдельно для каждой функции; не существует одного национального коэффициента, превращающего любой зарубежный хостинг в выгодную инвестицию.
Нужно учитывать и цену сложности. Каждый новый хост, хранитель ключа, канал связи и договор добавляет возможность, а вместе с ней — поверхность отказа и риска рассогласования. Лучшая архитектура не та, где больше слоев, а наименее сложная среди решений, достигающих нужной непрерывности при приемлемом и явном остаточном риске.
Часть выгод косвенна: быстрое восстановление лицензии, идентичности или платежа может не дать остановиться компании либо больнице и сдержать шок для тех, кого сам инцидент не коснулся. Это проверяемая гипотеза после построения исходной линии и реалистичных учений, а не обещанная доходность для технико-экономического обоснования.
Саудовская архитектура суверенной непрерывности
Ответ не в копировании эстонского опыта и не в том, чтобы дать облачному проекту дипломатическое имя. Нужна архитектура суверенной непрерывности (Sovereign Continuity): система, сохраняющая способность государства выполнять определенные функции и проверять результат при отказе нескольких площадок, тогда как правовое решение и криптографический контроль остаются у государства.
Начало архитектуры — карта функций и зависимостей. Какой реестр нужен функции? Какая программа его интерпретирует? Какая служба идентификации открывает доступ? Какие сертификаты подтверждают подпись? Кто уполномочивает действие? Какие связь, энергия, люди и процедуры нужны? Данные могут лежать в трех местах, а единственная служба проверки — в одном здании; тогда резервирование остается формальным успехом.
Затем разделяются слои хранения, альтернативного исполнения, ключей, идентичности, подписи и наблюдения. Соглашения с хостами должны определять права аудита, выхода и передачи активов и обеспечивать реальную смену поставщика. Нужны резервная связь и ограниченная работа при отключении: опыт Судана показал, что удаленный реестр не помогает гражданину, который не может до него добраться.
Цель — не крупнейшее зарубежное озеро данных (Data Lake), а наименьший полный набор компонентов, сохраняющий выбранную суверенную функцию. Копия требует оплаты хранилища; непрерывность — обучения, испытаний, договоров, обслуживания и обновления ключей и программ. Руководитель должен видеть эти расходы раздельно.
Архитектуре нужна собственная институциональная память. Если ее умеют запускать только два инженера, а инструкции хранятся в неактуальных файлах, проект сам становится точкой отказа. Перекрестное обучение, документирование решений, передача между командами и участие владельцев публичной функции в испытаниях — такие же части системы, как серверы. Непрерывность, не переживающая смену сотрудников, не заслуживает называться суверенной.
День, когда нужно предположить потерю двух площадок
Успех нельзя измерять восстановлением файла в спокойной лаборатории. Полезный тест одновременно предполагает потерю основного центра, разрыв международной связи, отсутствие одной доли ключа и попытку подмены резервной копии. Какая функция вернется первой? Кто даст разрешение? Сработает ли идентичность сотрудника после падения ее поставщика? Сможет ли гражданин проверить документ? Какие последние транзакции не дошли до площадки восстановления?
Целевое время восстановления (Recovery Time Objective, RTO) задает наибольший допустимый период недоступности ресурса до неприемлемого ущерба. Целевая точка восстановления (Recovery Point Objective, RPO) задает момент, к которому можно откатиться, то есть допустимую потерю данных относительно последней копии. Исторический архив может выдержать часы; медицинская или финансовая функция может не выдержать такого же времени или объема потери. 21
Синхронная репликация быстро копирует и ошибку. Если уполномоченный пользователь удалит запись или злоумышленник получит право редактирования, результат может разойтись по всем площадкам до обнаружения. Поэтому нужны независимые временные срезы, неизменяемые резервные копии (Immutable Backups) и проверка целостности до возврата услуги.
Испытание — не разовая церемония приемки. Любое изменение идентификации, шифрования, интеграции или договора меняет условия восстановления. Устойчивость (Resilience) — повторяющийся цикл испытания, ограниченного сбоя, диагностики, исправления и нового испытания; иначе это всего лишь эпитет на странице организации.
Файл цел, а истина испорчена
Искусственный интеллект и программы, самостоятельно выполняющие задачи, усиливают вопрос происхождения. Удешевление производства контента и кода может удешевить подделку записей, присвоение личности, отравление данных (Data Poisoning) и манипуляции аудитом. Противнику необязательно удалять свидетельство о собственности: достаточно изменить одну деталь и позволить резервным копиям разнести ее как законную.
Здесь нужна цепочка происхождения (Provenance): знание источника данных, пути их преобразований, участников и их полномочий. Защищена не та память, которой никто не касается, а та, про которую известно, как она менялась и к какому заведомо целостному состоянию можно вернуться при обнаружении дефекта.
Есть и срок жизни криптографии. В августе 2024 года Национальный институт стандартов и технологий США утвердил стандарты FIPS 203, 204 и 205, рассчитанные на сопротивление будущим атакам квантовых компьютеров. Это не доказывает крах всех нынешних алгоритмов, но делает криптографическую гибкость (Cryptographic Agility) разумным требованием к архиву на десятилетия: инвентаризация алгоритмов и ключей, план перехода и возможность сменить защиту, не потеряв доверия к записи. 22
До выбора первой столицы
Работа начинается с вопроса компетентных органов: какие функции государство должно продолжать выполнять и проверять, если недоступны внутренние площадки и международные маршруты? После этого строится карта зависимостей, а не список закупок серверов.
Затем создается ограниченный прототип, на первых этапах без реальных персональных и защищаемых данных. Он проверяет шифрование содержимого, распределение долей ключа, восстановление целой системы с независимых площадок, полномочие запрашивающей стороны и смену поставщика и хоста. Измеряются время, стоимость и общие точки отказа; результат не назначается заранее.
Параллельно дипломатические, цифровые, кибербезопасностные и регуляторные органы могут изучить модель международного соглашения, взяв у Эстонии смелость правовой идеи, а не дословные европейские детали. Возможно, защищенного внешнего размещения заслуживают лишь отдельные категории, а в будущем Королевство при наличии интереса и гарантий сможет принимать взаимные схемы. Правильная отправная точка — определить право, которое не должно исчезнуть вместе со светом.
Принимающая страна выбирается затем по нескольким измерениям: устойчивость права, независимость суда, надежность энергии и связи, удаленность от общих угроз, практическая способность исполнить соглашение, а также связи с поставщиками и цепочками снабжения. Политическая близость в момент подписания важна, но не заменяет условий, которые работают при смене правительств, рынков и союзов.
У проекта должен быть последний день уже в первый. Когда прекращается альтернативная функция? Как возвращаются активы и уничтожаются лишние копии? Кто подтверждает удаление и хранит журнал аудита? Без плана выхода сама схема непрерывности становится зависимостью, от которой трудно избавиться, а временная безопасность — долгосрочным ограничением.
Что остается, когда гаснет здание?
Я возвращаюсь к Даммаму, потому что там идея ближе всего к обладателю права. Участнику дела не нужно было знать тип базы данных и имя поставщика сервера. Важно было, что его материалы не исчезли в дыму и право не пришлось доказывать с нуля лишь потому, что пострадало здание.
Киев сделал вопрос жестче; кашмирское наводнение стало отсутствующей стороной старого спора; в Сирии судьба домов срослась с судьбой бумаг; Судан показал совместную хрупкость памяти и связи. Алеппо и Шпицберген научили другому: самая ценная копия — та, которая возвращает к жизни то, что сохраняет.
Эти случаи не говорят, что за рубежом всегда безопасно, шифрование отменяет географию, а иммунитет останавливает ракету. Они говорят, что непрерывность сильнее, когда все ее части не совпадают в одном месте, решении и причине отказа. Королевству нужно защищать национальные возможности и одновременно изучать распределение условий выживания суверенных функций за пределами общих точек отказа — под национальным правовым и распределенным криптографическим контролем.
Зрелый вопрос звучит не так: в какой стране открыть первое саудовское посольство данных? Он звучит иначе: сколько площадок, маршрутов и ключей можно потерять, прежде чем государство утратит способность подтвердить право или выполнить жизненно важную услугу? Уверенное в будущем государство не предполагает, что его здания никогда не загорятся; оно не позволяет пожару написать последнюю запись.
Источники
- النائب العام يقف على الأضرار الناجمة عن حريق فرع النيابة بالدماموكالة الأنباء السعودية, 2018-09-02К первому упоминанию
- Estonia to establish the world's first data embassy in LuxembourgGovernment of Estonia, 2017-06-20К первому упоминанию
- Agreement between Estonia and Luxembourg on the hosting of data and information systemsRiigi Teataja, 2017-06-20К первому упоминанию
- Norges tilstedeværelse i Storbritannia under 2. verdenskrigNational Archives of NorwayК первому упоминанию
- Ukraine's cybersecurity infrastructure protected state registers during the warPresident of Ukraine, 2022-09-06К первому упоминанию
- Farooq Ahmad Dar v. State of Jammu and KashmirHigh Court of Jammu and Kashmir and Ladakh, 2022-04-13К первому упоминанию
- Q&A: Syria's New Property LawHuman Rights Watch, 2018-05-29К первому упоминанию
- 30 million Sudanese historical documents at risk of deteriorationAsharq Al-Awsat, 2026-06-26К первому упоминанию
- Sudan telecommunications joint statementNorwegian Refugee Council, 2024-05-03К первому упоминанию
- ICARDA seeds safe back in Lebanon and MoroccoSvalbard Global Seed Vault, 2017-10-27К первому упоминанию
- The Cyber Attack on Saudi AramcoSurvival, 2013-04-03К первому упоминанию
- Incidents at Abqaiq and KhuraisSaudi Aramco, 2019-09-14К первому упоминанию
- Visual investigation of Gulf infrastructure attacksReuters, 2026-10-15К первому упоминанию
- Saudi stocks slip after attack on Aramco buildingReuters, 2026-10-14К первому упоминанию
- Normal AccidentsPrinceton University Press, 1984-01-01К первому упоминанию
- Engineering Trustworthy Secure SystemsNIST, 2022-03-01К первому упоминанию
- How to Share a SecretCommunications of the ACM, 1979-11-01К первому упоминанию
- KSI TechnologyGuardtimeК первому упоминанию
- Implementing Regulations for Personal Data Transfer outside the KingdomSDAIAК первому упоминанию
- Cloud Cybersecurity Controls CCC–2:2024National Cybersecurity AuthorityК первому упоминанию
- Contingency Planning Guide for Federal Information SystemsNIST, 2010-05-01К первому упоминанию
- NIST Releases First 3 Finalized Post-Quantum Encryption StandardsNIST, 2024-08-13К первому упоминанию